La publicidad digital como puerta trasera: cuando un anuncio puede convertirse en herramienta de espionaje.
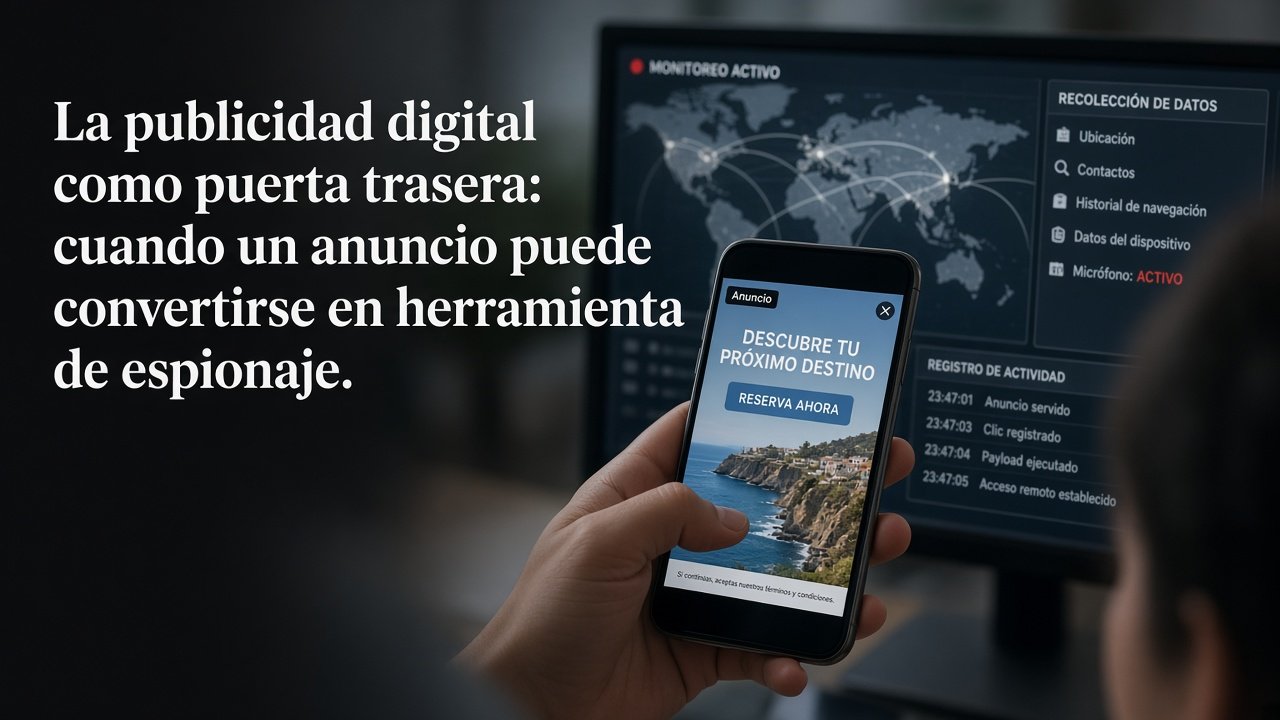
La advertencia que la abogada y columnista Carolina Botero Cabrera ha venido formulando desde las páginas de El Espectador —que la publicidad digital puede abrir la puerta del espionaje— ya no es una hipótesis teórica. Un informe del laboratorio Citizen Lab, de la Universidad de Toronto, publicado el pasado 15 de octubre, documentó por primera vez un método mediante el cual un anuncio publicitario en internet puede infectar un celular o un computador con un programa espía sin que la persona haga clic en nada, y Colombia aparece mencionada en el documento.
Según la información publicada por Citizen Lab, la empresa israelí Discover-Tech se presentaba como una compañía de publicidad convencional y participaba en las subastas automatizadas que se ejecutan cada vez que un usuario abre una aplicación gratuita o una página web con anuncios. Pero sus anuncios llevaban un código oculto: el aviso “preguntaba” en secreto a un servidor si el dispositivo era el que buscaban; si no lo era, no ocurría nada visible; si era el objetivo, el anuncio abría la puerta para que se instalara un programa espía, sin necesidad de interacción alguna por parte de la víctima.
El caso colombiano: una mención, muchas incógnitas
De acuerdo con el informe de Citizen Lab, un cliente de Bindecy —otra empresa israelí de herramientas de espionaje— parecía estar usando su programa espía en México y Colombia. El laboratorio aclaró que no pudo determinar desde dónde operaba ese cliente y que el documento no especifica si se trata de una entidad pública o privada, ni si hubo personas afectadas en el país. Lo que sí queda claro, según la información disponible, es que los rastros técnicos de actividad de vigilancia con aparente presencia en Colombia existen, aunque las autoridades colombianas no se han pronunciado oficialmente sobre el alcance de esa mención.
Este episodio se suma a un historial de alertas sobre vigilancia digital en el país. La propia Botero Cabrera, directora de la Fundación Karisma, ha advertido supuestamente sobre los riesgos de que la infraestructura de datos del Estado termine en manos de empresas de vigilancia. En un análisis publicado por elDiario.es, se recoge que, aunque el plan de gobierno del presidente Abelardo De la Espriella no detalla una arquitectura concreta de vigilancia, según la información disponible, este se alinea con el guion de la ultraderecha regional, y un profesor citado en la misma columna de El Espectador aportó un dato que sostiene esa sospecha: cerca del 40% de la inteligencia artificial que los gobiernos latinoamericanos despliegan ya se usa para vigilancia. En ese contexto, la empresa Palantir —fundada por Peter Thiel con el respaldo temprano del brazo inversor de la CIA— aparece como la materialización de esa tendencia.
Consultado sobre el vínculo entre publicidad y espionaje, un experto en seguridad digital que pidió reserva de su nombre señaló que supuestamente la combinación de subastas de anuncios en tiempo real con identificadores únicos de dispositivo permite perfilar y localizar objetivos con una precisión que hace una década era impensable. “El anuncio es el caballo de Troya perfecto porque no requiere que la víctima haga nada”, habría señalado la fuente, según la información recabada.
La respuesta regulatoria: avances y vacíos
Mientras el debate sobre el espionaje publicitario se instala en la opinión pública, la Superintendencia de Industria y Comercio (SIC) ha intentado poner límites al uso indebido de datos personales con fines comerciales. En octubre de 2025, la SIC confirmó una multa de 670 millones de pesos contra Colombia Telecomunicaciones S.A. (Movistar) por contactar de manera reiterada a clientes de otra empresa mediante mensajes de texto, WhatsApp y llamadas telefónicas sin consentimiento informado. La entidad calificó esas conductas como “prácticas ilegítimas, contrarias a la Ley 1581 de 2012” y a la Ley 2300 de 2023, conocida como ‘Ley dejen de fregar’.
Sin embargo, la normativa colombiana aún no contempla de manera específica el fenómeno del espionaje a través de anuncios digitales. La SIC ha expedido circulares sobre el tratamiento de datos personales para fines publicitarios, pero según la información disponible, estas se centran en el consentimiento y la transparencia, no en la posibilidad de que una pieza publicitaria sirva como vector de infección de software malicioso. En septiembre de 2026, un proyecto de ley de protección de datos (Ley 282 de 2026) propuso multas de hasta el 5% de los ingresos operativos anuales para las empresas que incumplan las normas, pero su trámite en el Congreso aún no ha concluido.
El contexto político: de la advertencia a la acción
La columna de Botero Cabrera no es un caso aislado. En los últimos años, el país ha visto cómo las denuncias de espionaje con el software Pegasus sacudieron al Gobierno del presidente Gustavo Petro: el ministro del Interior, Armando Benedetti, afirmó públicamente en diciembre de 2025 que el programa espía israelí estaba instalado en sus dispositivos, y el ministro de Justicia, Andrés Idárraga, presentó una querella penal tras un peritaje que concluyó que su teléfono personal fue blanco de infiltración. Estas denuncias, según la información difundida por los propios funcionarios, no han sido confirmadas de manera independiente por las autoridades judiciales.
La pregunta que subyace, según coinciden analistas consultados, es si Colombia está preparada para enfrentar una amenaza que no requiere de sofisticados programas de vigilancia estatal, sino que se esconde en la publicidad que millones de ciudadanos ven a diario en sus teléfonos. La advertencia de Botero Cabrera, supuestamente, apunta a que la respuesta no puede limitarse a sancionar el uso indebido de datos, sino a repensar la arquitectura misma de un ecosistema publicitario que, como lo demostró Citizen Lab, puede convertirse en la puerta de entrada más silenciosa del espionaje.