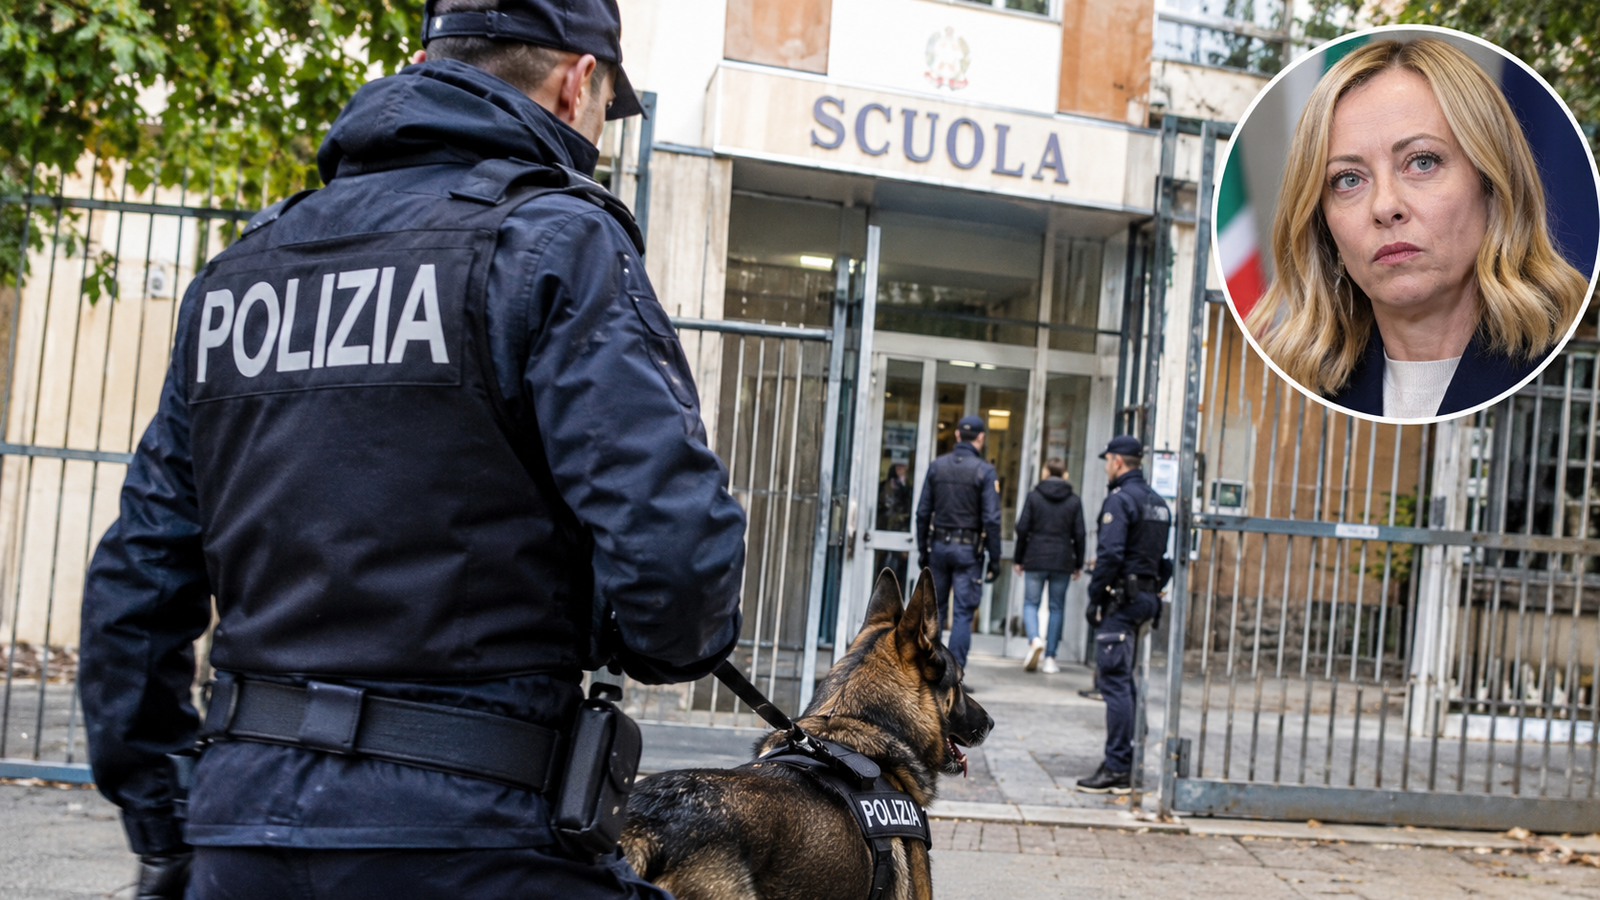
Meloni confirma que las fuerzas de seguridad no hallaron explosivos tras inspeccionar miles de escuelas en Italia, mientras la ola de amenazas falsas se extiende por Europa.
La primera ministra de Italia, Giorgia Meloni, confirmó este miércoles que las fuerzas del orden no encontraron ningún artefacto explosivo tras inspeccionar los miles de centros escolares que recibieron amenazas de bomba por correo electrónico en todo el país. En una declaración en vídeo difundida tras una reunión con los ministros competentes y los responsables de ciberseguridad, Meloni afirmó: «No se ha hallado nada en ningún colegio» . Según los datos facilitados por el Ministerio de Educación italiano, el correo amenazante fue recibido por más de 6.300 escuelas, aunque no se especificó de inmediato cuántas procedieron a evacuar a sus alumnos .
El contenido del correo y la trama de la amenaza
Según copias del mensaje obtenidas por medios italianos y la agencia Reuters, el correo electrónico anónimo contenía amenazas de extrema violencia y presuntamente también se dirigía personalmente contra Meloni. El mensaje estaba firmado con el nombre de «Mikhail Andropov», presentado como líder de un grupo hasta ahora desconocido llamado «Vilayat de Misoginistan». Según las versiones difundidas, el texto incluía frases como «hemos venido a aniquilaros» y «vamos a cometer un genocidio contra el pueblo italiano», y afirmaba haber colocado un potente explosivo en el edificio . Las autoridades no han atribuido las amenazas a ningún grupo o Estado concreto, y no ha surgido evidencia que vincule estas acciones con un gobierno determinado .
La agencia Associated Press señaló que la firma utilizada en este correo es la misma que se empleó la semana pasada en amenazas dirigidas contra medios de comunicación europeos, lo que sugiere una posible conexión entre los distintos episodios . Meloni no abordó la amenaza personal en su declaración, y su oficina no hizo comentarios al respecto .
La respuesta del Gobierno italiano: «No buscan dañar, sino infundir miedo»
Tras la reunión de emergencia, Meloni extrajo tres conclusiones principales, según recogió La Gaceta y confirmaron medios internacionales: que «a día de hoy no hay ningún indicio que apunte a un peligro concreto»; que los mensajes «no pretenden causar daños, sino infundir miedo»; y que «los investigadores y la Fiscalía están trabajando, junto con sus socios europeos, para descubrir quién está detrás de todo esto» . La primera ministra añadió: «No voy a hacer suposiciones; cuando haya certezas, se las comunicaremos» .
El ministro de Educación, Giuseppe Valditara, declaró a los periodistas que, «dado que hay tantas escuelas involucradas, el riesgo real es casi inexistente», y subrayó que las consideraciones son «muy delicadas, porque siempre existe el riesgo de que haya alguien más detrás del loco» . Por su parte, el ministro de Defensa, Guido Crosetto, enmarcó las amenazas en una «estrategia que ya está bastante clara: sembrar el terror o crear preocupación», y advirtió que «no siempre es obra de países extranjeros o entidades hostiles; también hay personas que buscan llamar la atención y mitómanos» .
Testimonios en los centros afectados
En Roma, estudiantes del instituto Mamiani salieron a la calle tras confundir la alarma con el timbre del recreo, y se enteraron de la amenaza de bomba una vez fuera. Una estudiante de 18 años, Anita Bartocci, relató: «Dicen que fue una alerta de bomba porque llegó un correo de hackers rusos en el que decían que habrían matado a todos. Fue bastante violento» . En Milán, los alumnos de los liceos Brera y Cattaneo, que comparten edificio, esperaron cerca de una hora bajo una lluvia fina antes de poder recoger sus pertenencias y marcharse a casa . El presidente de la asociación italiana de directores escolares (ANP), Antonello Giannelli, calificó las amenazas de «manifiestamente falsas», pero advirtió que «este episodio demuestra hasta qué punto la irresponsabilidad, cuando va acompañada de la extraordinaria potencia comunicativa de las herramientas de que disponemos hoy, puede causar daños y perturbaciones a gran escala» .
La ola de amenazas falsas se extiende por el Reino Unido e Irlanda
La jornada del miércoles no fue un fenómeno aislado en Italia. Las policías de Escocia, Irlanda del Norte y la República de Irlanda informaron de amenazas similares enviadas por correo electrónico a centros educativos, que fueron evaluadas como falsas y no requirieron la evacuación generalizada de los colegios, según confirmaron las autoridades .
En Escocia, la Policía (Police Scotland) informó de que alrededor de 1.000 escuelas recibieron un mensaje amenazante. El subjefe de policía Mark Sutherland declaró que los mensajes fueron «evaluados de inmediato y tratados como un engaño», y que las investigaciones establecieron que «no hay nada que sugiera que representen una amenaza creíble o que exista una amenaza más amplia para el público» . La Policía de Irlanda del Norte (PSNI) confirmó que más de 300 escuelas reportaron haber recibido el mismo correo, y el subjefe de policía Anthony McNally afirmó que el riesgo para el público en esa etapa era «bajo» . El Departamento de Educación de Irlanda del Norte señaló que el mensaje «guarda similitudes con una amenaza anterior emitida el mes pasado, que fue investigada por la PSNI y declarada un engaño» .
La Policía de Escocia indicó que las misivas pueden provenir de la misma fuente que las enviadas a escuelas de Irlanda del Norte y otras partes del Reino Unido, y que su Unidad de Ciberdelincuencia y Fraude está llevando a cabo «investigaciones exhaustivas para establecer el origen de los mensajes», en coordinación con socios policiales nacionales e internacionales .
Contexto: una oleada de alertas falsas en Europa
Las amenazas contra escuelas se producen en un contexto de creciente preocupación en Europa por lo que algunos gobiernos denominan «guerra híbrida» o ataques no convencionales. Según AP, la semana pasada docenas de vuelos en toda Europa se vieron afectados por amenazas de bomba falsas que obligaron a desviar aeronaves, y en los días previos se habían registrado también ataques contra sistemas de refrigeración de supermercados, bancos de sangre y medios de comunicación . El ministro de Asuntos Exteriores italiano, Antonio Tajani, denunció el sábado que sus datos personales habían sido filtrados en la dark web, y Meloni atribuyó ese incidente a hackers prorrusos .
Precisiones necesarias
Cabe subrayar que las autoridades italianas no han atribuido las amenazas a ningún grupo o Estado concreto, y que no ha surgido evidencia que vincule los engaños con un gobierno determinado . La cifra de más de 6.300 escuelas corresponde al número de centros que recibieron el correo, según el Ministerio de Educación italiano, pero no al número de evacuaciones, que no fue precisado de inmediato . Las conclusiones de Meloni sobre la ausencia de un «peligro concreto» se basan en las inspecciones realizadas hasta el momento, y la investigación sobre la autoría y el posible vínculo entre los distintos episodios en Italia, el Reino Unido e Irlanda continúa en curso. Las autoridades no han identificado públicamente a los responsables ni han confirmado la existencia de una trama coordinada de alcance europeo.